AI를 악용한 차량 해킹 등 자동차 사이버보안 위협이 커지는 가운데, 국토교통부가 관련 정책 방향을 논의하는 세미나를 열었다.
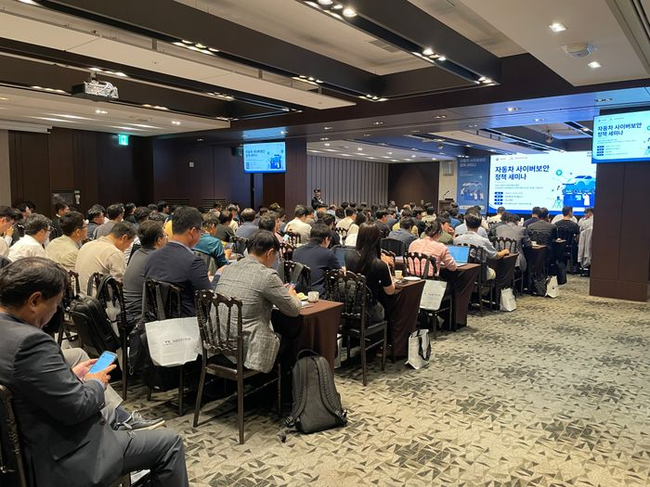 27일 서울 양재 엘타워에서 열린 '자동차 사이버보안 정책 세미나'에 자동차제작사와 보안기업 관계자들이 참석해 AI 기반 보안 위협 대응 방안을 논의하고 있다. (사진=국토교통부)
국토부는 한국교통안전공단 자동차안전연구원(KATRI)과 함께 27일 오후 서울 양재 엘타워에서 '자동차 사이버보안 정책 세미나'를 개최했다.
자동차관리법 개정으로 지난해 8월부터 시행된 사이버보안 인증제도에 대한 자동차제작사와 보안기업의 이해도를 높이고, 급변하는 보안 위협에 대한 정책 발전 방향을 모색하기 위해 마련됐다.
세미나에서는 세 가지 주제 발표가 진행됐다. 자동차안전연구원 엄성욱 책임연구원은 자동차 사이버보안 인증제도 가이드라인을 소개하고, 차량 개발·생산·운영 전 단계에 걸친 제작사의 관리체계(CSMS) 인증 운영 방향을 제시했다.
테슬라코리아 김재호 매니저는 비공식 외부 장치를 통해 차량 소프트웨어를 임의로 변경하는 사이버보안 위협이 실제 발생한 사례와 CSMS 절차에 따른 정부 협력 대응 과정을 공유했다.
페스카로 홍석민 대표는 생성형 AI 기술을 악용한 차량 해킹 위협을 집중 조명했다. 미토스(MITOS) 등 생성형 AI를 활용한 차량 취약점 분석 시도와 비공식 애프터마켓 기기를 통한 보안 위협 사례 등 최신 동향을 설명했다.
발표 후 전상훈 국민대 교수 좌장 아래 한국자동차모빌리티산업협회, 한국수입자동차협회, 현대자동차, 아우토크립트 관계자들이 참석해 자동차 사이버보안 법·제도 발전 방향을 논의했다.
박준형 국토부 모빌리티자동차국장은 "자동차는 단순 이동수단이 아니라 이동하는 컴퓨터인 소프트웨어 기반 자동차(SDV)로 전환됐다"며 "국민들의 이동생활이 더욱 안전하고 편리하게 변화하는 데 기여할 수 있도록 자동차 사이버보안 산업 발전을 지속적으로 지원하겠다"고 밝혔다.
오승안 기자 다른 기사 보기




 [국감]중국산 테슬라는 FSD 못 쓰는데…BYD 고객정보 中 본사 이전, 보안 검증은 한 건도 없어
 취임 100일 추미애, 판교서 '자율주행 교통혁명' 선언…2028년 고속도로 버스 시험운행
 택시기사 근로시간 실태 처음 들여다본다…노동계·업계·정부 한자리에
 NHN KCP, 화물 차주 운송료 정산일 전 지급 '상생 결제' 시범 운영
 고유가에 전기차 수요 급증, 부산시 추가 보급
 “중고차 허위매물 차단·개정 법령 현장 안착 지도·점검 필요”
 개통 50년 만에 차 끊는 잠수교…서울 첫 한강 보행전용교로 전환
 구미 시내버스 이용객 22% 급증…코로나 이전 수준 넘어섰다
 [이슈]명절 공짜 통행료의 청구서…도로공사 7875억 떠안고 정부 보전 '0원'